Fondul Documentar Dobrogea de ieri și de azi
Capcana din spatele mesajului „Nu ești robot”. DNSC avertizează asupra unui tip de atac tot mai întâlnit
Capcana din spatele mesajului „Nu ești robot”. DNSC avertizează asupra unui tip de atac tot mai întâlnit
27 Sep, 2026 16:00
ZIUA de Constanta
 131
Marime text
131
Marime text

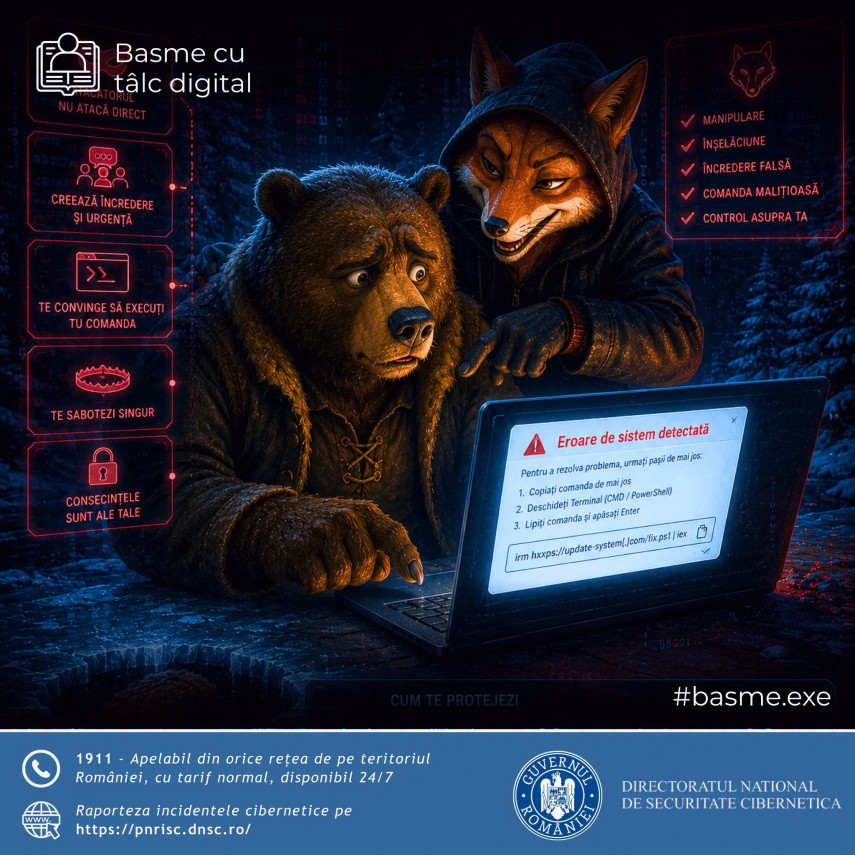
Directoratul Național de Securitate Cibernetică (DNSC) atrage atenția asupra unei metode tot mai folosite de atacatori în mediul online, prin intermediul campaniei educaționale „Basme cu tâlc digital”. Poveștile cunoscute din literatura română sunt transformate în exemple ușor de înțeles despre pericolele întâlnite pe internet de copii, adolescenți, dar și de adulți.
Una dintre poveștile folosite de DNSC este „Ursul păcălit de vulpe”, de Ion Creangă, prin care este explicată ingineria socială și metoda de atac denumită ClickFix.
În poveste, vulpea nu îl atacă direct pe urs și nici nu îl obligă să își bage coada în copcă. Îl convinge că aceasta este cea mai bună soluție pentru a prinde pește. Ursul urmează instrucțiunile și ajunge să cadă singur în capcană.
Potrivit DNSC, aceeași logică este folosită și în unele atacuri informatice. Victima este determinată să execute chiar ea acțiunea care duce la compromiterea dispozitivului.
Oficial de la Directoratul Național de Securitate Cibernetică - DNSC
Prin campania „Basme cu tâlc digital”, poveștile cunoscute devin un punct de plecare pentru a vorbi despre riscurile pe care copiii și adolescenții le pot întâlni online și despre cum pot fi acestea recunoscute și evitate.
Ce ne învață „Ursul păcălit de vulpe” despre ingineria socială și atacurile de tip ClickFix?
În povestea lui Ion Creangă, vulpea nu este mai puternică decât ursul și nici nu îl atacă direct. În schimb, îl convinge să își bage singur coada în copcă, promițându-i că astfel va prinde mulți pești.
Ursul are încredere, urmează întocmai instrucțiunile și, fără să își dea seama, cade într-o capcană pe care și-a activat-o chiar el.
În mediul digital, mulți atacatori folosesc aceeași strategie.
Nu încearcă să spargă direct dispozitivul victimei, ci o determină să execute ea însăși acțiunea care compromite sistemul. Un exemplu tot mai întâlnit este atacul de tip ClickFix, în care utilizatorului i se afișează un mesaj aparent legitim:
„Pentru a continua, confirmați că nu sunteți robot.”
„Sistemul a detectat o eroare. Urmați pașii de mai jos.”
„Copiați această comandă și apăsați Enter pentru a rezolva problema.”
În realitate, utilizatorul nu repară nimic. Execută chiar comanda care instalează malware, oferă acces atacatorului sau compromite propriul dispozitiv.
Ce putem învăța din acest basm?
Vulpea nu îl obligă pe urs să își bage coada în copcă. Îl convinge că este cea mai bună alegere.
La fel procedează și atacatorii din mediul online. Ei exploatează încrederea, curiozitatea, dorința de a rezolva rapid o problemă ori presiunea de a acționa imediat.
De aceea:nu executați comenzi pe care nu le înțelegeți;nu copiați și nu lipiți cod în Terminal, PowerShell sau Command Prompt la indicația unui site web; nu urmați pași tehnici doar pentru că sunt prezentați ca fiind „urgenti” sau „obligatorii”; dacă aveți dubii, cereți ajutor înainte de a acționa.


Comentarii