Fondul Documentar Dobrogea de ieri și de azi
DNSC Cinci reguli pentru protejarea conturilor online. De ce nu este suficientă o parolă puternică
DNSC: Cinci reguli pentru protejarea conturilor online. De ce nu este suficientă o parolă puternică
06 Oct, 2026 16:06
ZIUA de Constanta
 178
Marime text
178
Marime text

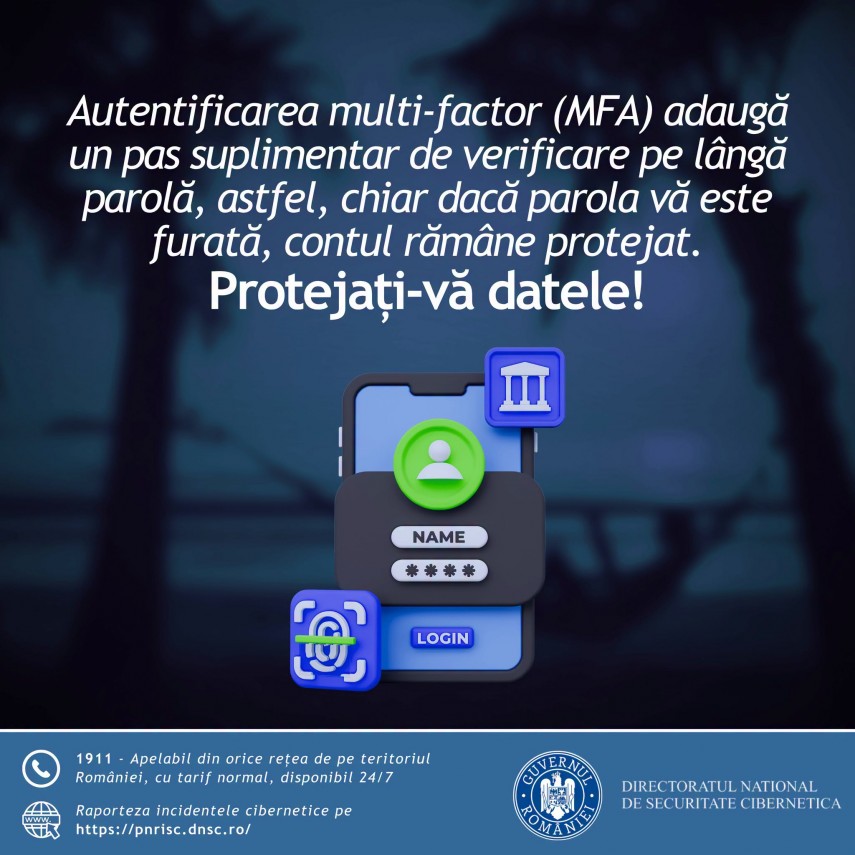
Directoratul Național de Securitate Cibernetică (DNSC) le recomandă utilizatorilor să își protejeze conturile online prin activarea autentificării multifactor (MFA), o măsură suplimentară de securitate care îngreunează accesul neautorizat chiar și atunci când parola a fost compromisă.
Specialiștii atrag atenția că o parolă puternică este importantă, însă un nivel suplimentar de verificare poate contribui semnificativ la securizarea conturilor și la reducerea riscului de fraudă online.
Autentificarea multifactor, cunoscută sub abrevierea MFA, presupune o verificare suplimentară a identității utilizatorului atunci când acesta se conectează la un cont. Astfel, chiar dacă parola ajunge în posesia unor persoane rău intenționate, accesul neautorizat devine mai dificil.
DNSC recomandă activarea acestei funcții ori de câte ori este disponibilă și utilizarea unor metode de verificare mai rezistente la tentativele de fraudă, precum aplicațiile de autentificare.
Oficial Directoratul Național de Securitate Cibernetică - DNSC
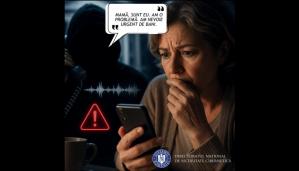
O parolă puternică este importantă. Un nivel suplimentar de protecție este și mai bun.
Autentificarea multifactor (MFA) adaugă o verificare suplimentară la conectarea în cont. Astfel, chiar dacă parola este compromisă, accesul neautorizat devine mult mai dificil.
Protejați-vă conturile:
Activați MFA ori de câte ori este disponibilă această opțiune;
Folosiți, de preferat, o aplicație de autentificare sau alte metode de verificare mai rezistente la tentative de fraudă;
Nu comunicați nimănui codurile de autentificare;
Nu aprobați notificări de autentificare pe care nu le-ați inițiat;
Verificați periodic dispozitivele și sesiunile conectate la conturile voastre.
O parolă poate fi compromisă. MFA adaugă o barieră în plus în calea atacatorilor


Comentarii