Fondul Documentar Dobrogea de ieri și de azi
„Albă ca Zăpada” în era digitală. DNSC explică pericolul ascuns în fișiere aparent inofensive
„Albă ca Zăpada” în era digitală. DNSC explică pericolul ascuns în fișiere aparent inofensive
05 Oct, 2026 20:18
ZIUA de Constanta
 197
Marime text
197
Marime text

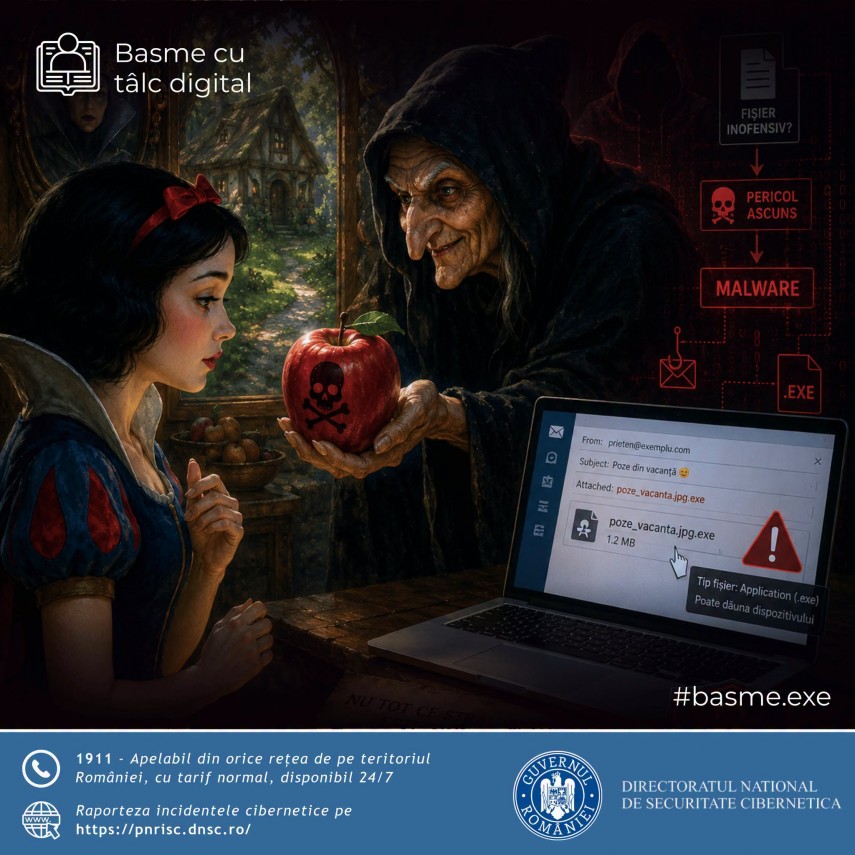
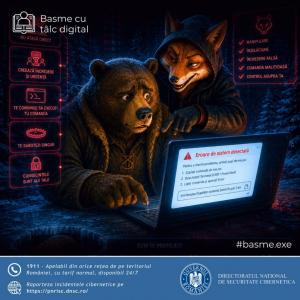
Directoratul Național de Securitate Cibernetică (DNSC) continuă campania „Basme cu tâlc digital”, prin care povești cunoscute sunt folosite pentru a explica, într-un mod accesibil copiilor și adolescenților, riscurile din mediul online și metodele prin care acestea pot fi recunoscute și evitate.
Într-un nou material al campaniei, DNSC folosește povestea „Alba ca Zăpada” pentru a explica pericolul fișierelor malițioase.
DNSC face o paralelă între mărul otrăvit oferit de Regina cea Rea și fișierele malițioase întâlnite în mediul digital.
În poveste, mărul pare perfect sănătos la exterior, însă ascunde un pericol. În mediul online, un fișier malițios poate fi deghizat într-un document, o factură, o fotografie, un CV sau o arhivă aparent obișnuită.
Odată deschis, acesta poate instala programe malițioase, poate fura date personale sau poate compromite dispozitivul.
Oficial de la Directoratul Național de Securitate Cibernetică - DNSC
Prin campania „Basme cu tâlc digital”, poveștile cunoscute devin un punct de plecare pentru a vorbi despre riscurile pe care copiii și adolescenții le pot întâlni online și despre cum pot fi acestea recunoscute și evitate.
Ce ne învață „Albă ca Zăpada” despre fișierele malițioase?
În poveste, Regina cea Rea nu o atacă pe Albă ca Zăpada cu forța. Se deghizează într-o bătrână nevinovată și îi oferă un măr care pare perfect sănătos. Pericolul nu este vizibil la exterior, ci ascuns în interior.
În mediul digital, atacatorii folosesc aceeași strategie.
Un fișier malițios nu se prezintă ca un virus. Se deghizează într-un document, o factură, o fotografie, un CV sau o arhivă aparent inofensivă. La prima vedere, pare exact ceea ce promite. Însă, odată deschis, poate instala programe malițioase, fura date personale sau compromite întregul dispozitiv.
La fel ca mărul otrăvit din poveste, aspectul nu garantează siguranța.
Atacatorii folosesc frecvent:fișiere executabile deghizate în documente sau imagini (de exemplu, poza_vacanță.jpg.exe);arhive protejate cu parolă pentru a evita detectarea;atașamente care pretind că provin de la instituții publice, firme de curierat sau colegi de serviciu; documente care solicită activarea macrocomenzilor sau descărcarea unui „viewer” pentru a putea fi deschise.
Ce putem învăța din această poveste?
Nu orice fișier primit prin e-mail sau aplicațiile de mesagerie este ceea ce pare.
Înainte de a deschide un atașament:verificați expeditorul și adresa de e-mail; analizați cu atenție extensia fișierului; nu deschideți atașamente neașteptate, chiar dacă par trimise de o persoană cunoscută; dacă aveți dubii, confirmați printr-un alt canal că fișierul este legitim.
Regina cea Rea nu a câștigat pentru că mărul era diferit, ci pentru că părea perfect normal. În mediul digital, malware-ul se ascunde adesea în spatele unor fișiere care inspiră încredere. De aceea, cea mai importantă măsură de protecție este să nu judecăm un fișier după aparențe.


Comentarii